
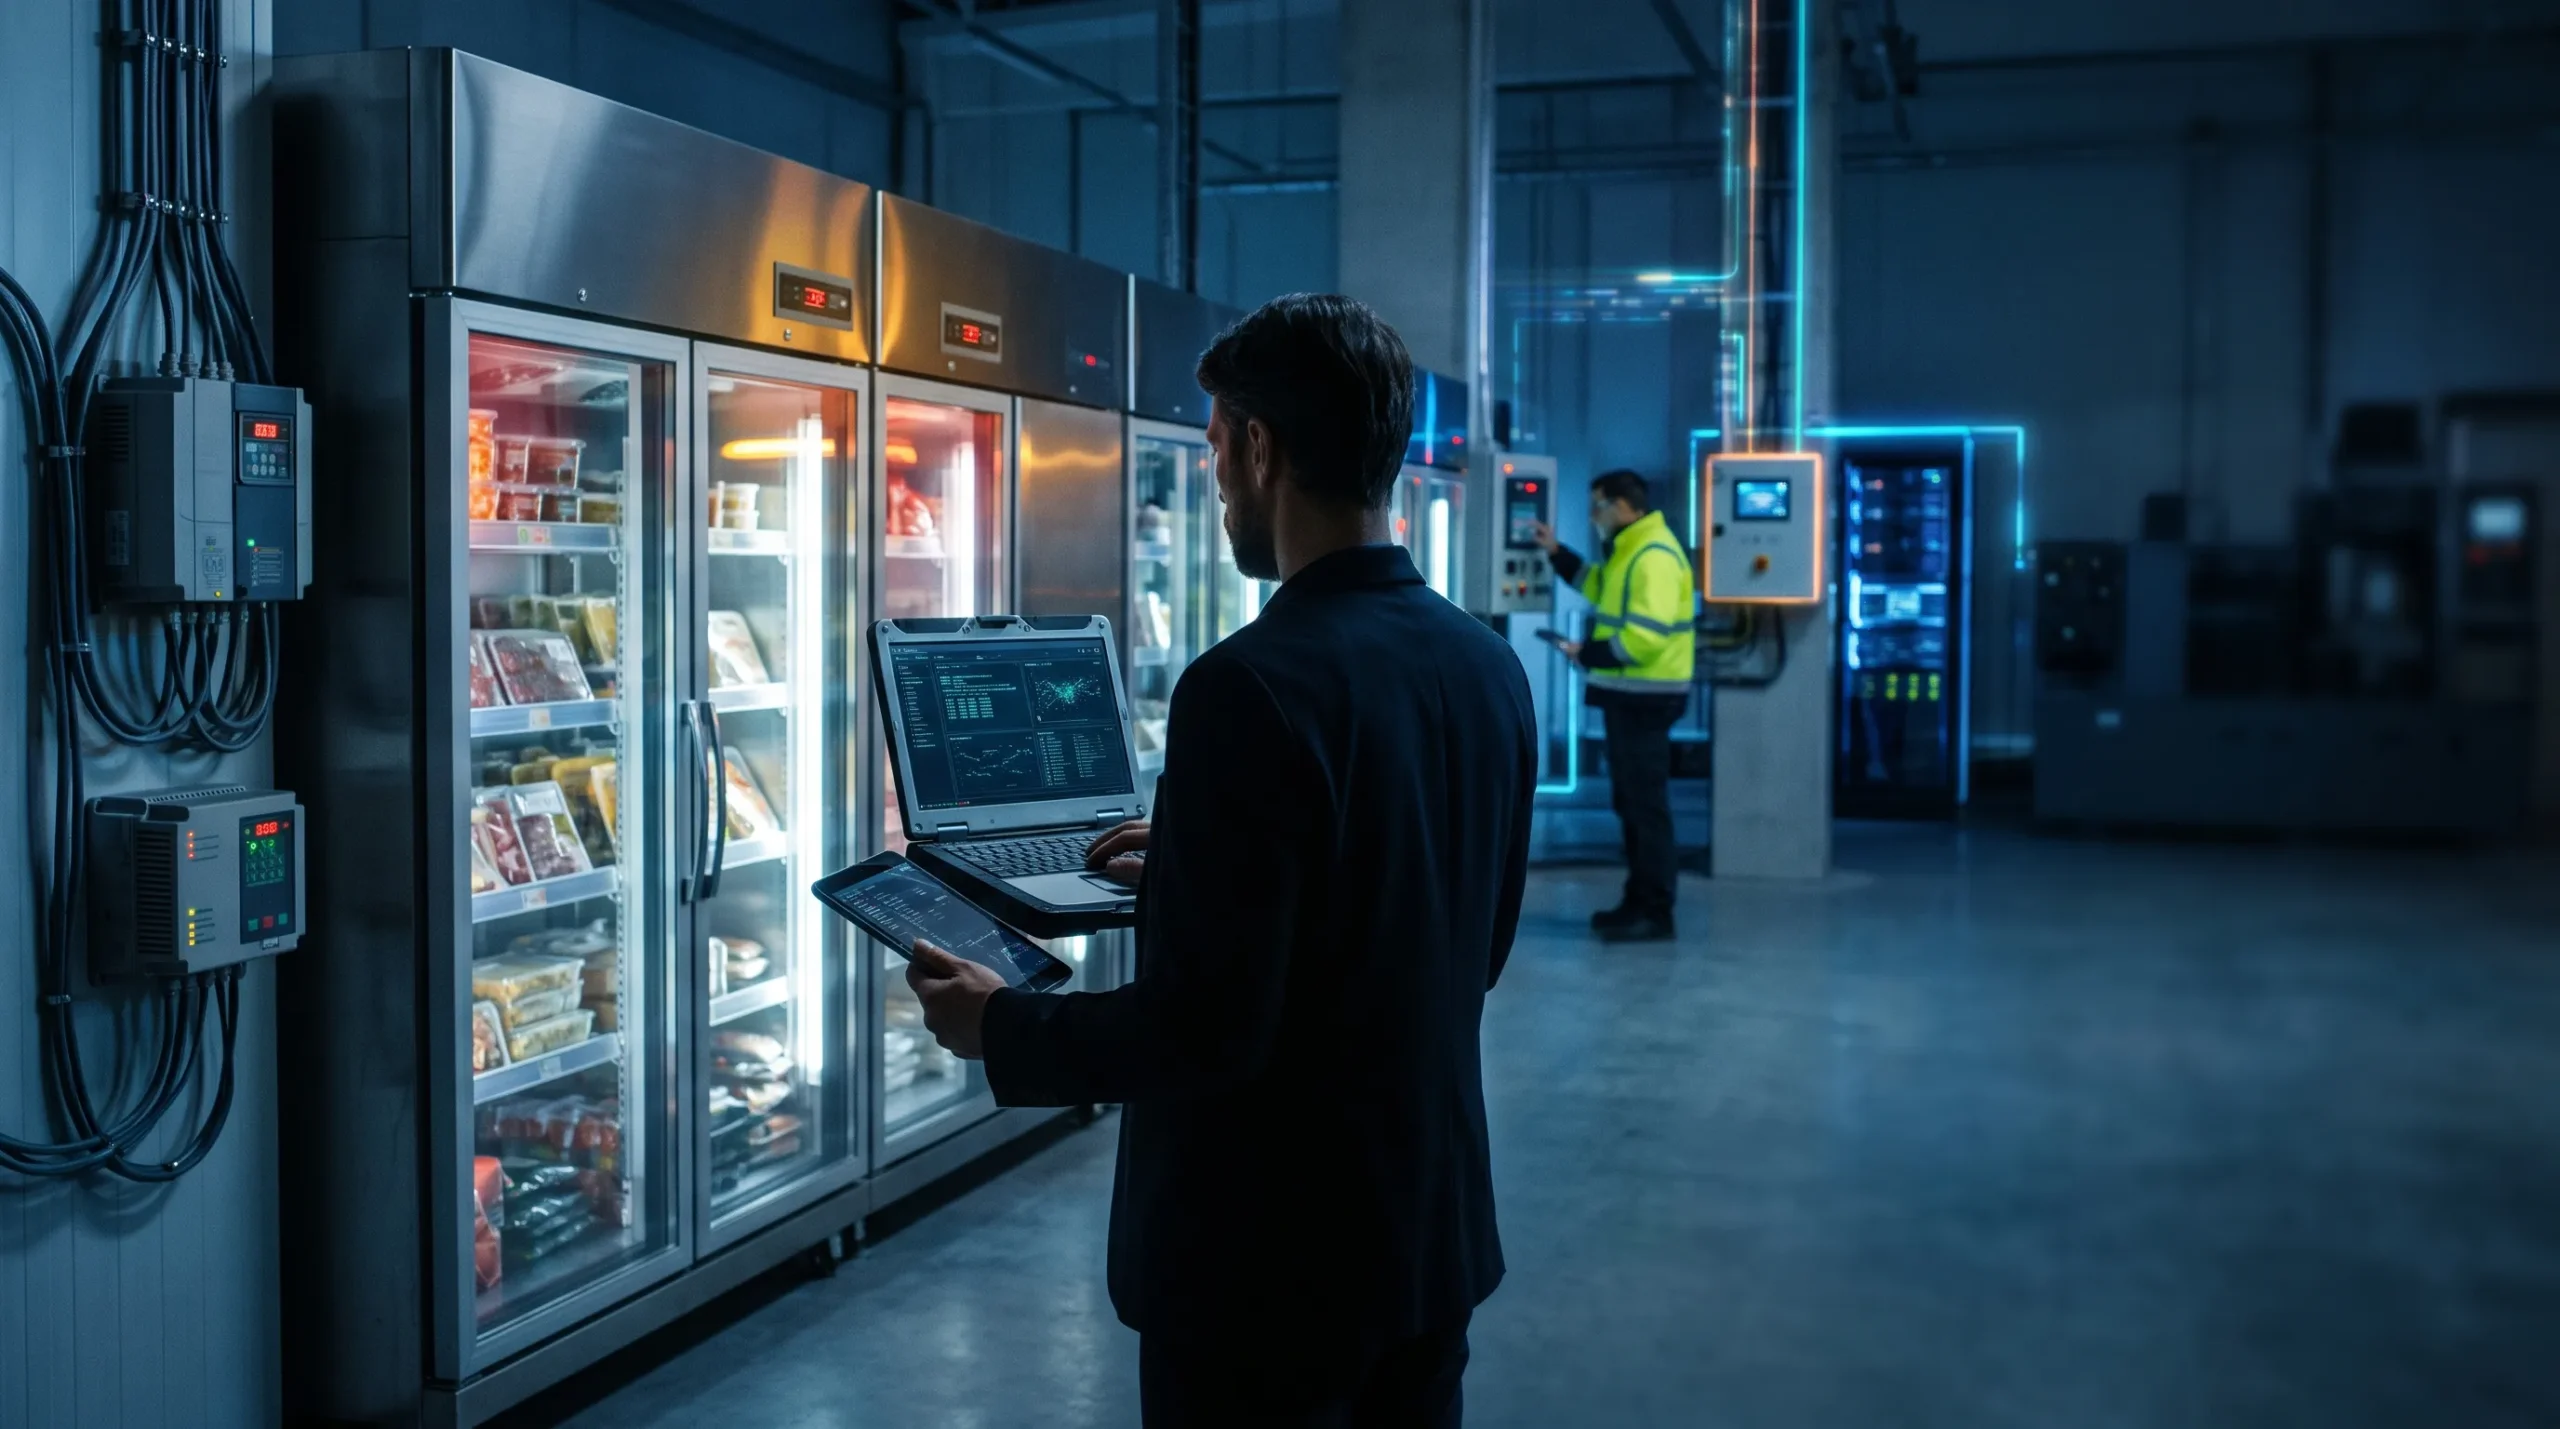
L’Agenzia per la Cybersicurezza Nazionale (ACN) e la Presidenza del Consiglio dei Ministri hanno diramato un’allerta urgente a seguito di un’ondata coordinata di attacchi informatici contro gli impianti di refrigerazione commerciale e la catena del freddo della Grande Distribuzione Organizzata (GDO) e della ristorazione collettiva in Italia. Come confermato dalla documentazione ufficiale dell’ACN e dai resoconti di Palazzo Chigi, le incursioni ostili hanno colpito decine di centraline industriali esposte sul web, manomettendo da remoto le soglie termiche e i cicli di sbrinamento senza avanzare alcuna richiesta di riscatto economico.
L’offensiva, partita a fine ottobre dalla Francia e propagatasi rapidamente in Belgio, Paesi Bassi, Svezia e Germania, ha fatto registrare i primi incidenti tangibili sul territorio italiano tra l’1 e il 3 novembre 2026. Nel nostro Paese il blitz ha coinvolto oltre venti punti vendita in franchising (in particolare negozi a marchio Coop tra Catania e Palermo), una società di ristorazione collettiva in Toscana e un produttore agroalimentare di surgelati in Emilia-Romagna. L’immediato isolamento dei sistemi e l’intervento ispettivo dei NAS dei Carabinieri hanno scongiurato rischi sanitari per i consumatori, ma l’episodio ha acceso i riflettori sulla fragilità della tecnologia operativa (OT).
Il Vertice a Palazzo Chigi e la Risposta Istituzionale
La gravità dell’evento ha spinto il Sottosegretario alla Presidenza del Consiglio Alfredo Mantovano a convocare un vertice d’emergenza a Palazzo Chigi, alla presenza del Ministro dell’Agricoltura Francesco Lollobrigida, del Direttore dell’ACN Bruno Frattasi e dei vertici delle agenzie di intelligence AISE e AISI. Dalle verifiche tecniche è emerso che l’impatto complessivo sulla rete distributiva nazionale è rimasto circoscritto grazie ai presidi di monitoraggio della maggior parte delle catene distributive strutturate.
La minaccia non ha evidenziato finalità di estorsione ransomware, configurandosi come un’azione di disturbo ibrida volta a testare la resilienza delle infrastrutture civili e agroalimentari europee attraverso apparati industriali obsoleti.
Sintesi tecnica del vertice interministeriale di Palazzo Chigi
Il governo ha ribadito che la sicurezza della filiera poggia sulla responsabilità diretta degli operatori privati e dei fornitori terzi di manutenzione, escludendo l’istituzione di fondi pubblici di indennizzo per danni da mancata protezione digitale.
Inquadramento Architetturale: Perché l’Operational Technology (OT) è Collassata
L’attacco non ha sfruttato sofisticate vulnerabilità zero-day, ma ha fatto leva su una faglia architetturale storica: l’esposizione diretta su rete pubblica di termostati, centraline frigorifere e controllori logici programmabili (PLC). Nella prassi impiantistica della GDO, questi apparati vengono collegati a Internet per consentire la teleassistenza remota da parte di ditte di manutenzione esterne, trascurando i principi fondamentali di igiene informatica.
L’analisi tecnica evidenzia quattro criticità strutturali:
- Assenza di canali VPN dedicati: I portali web di gestione dei banchi frigo risultavano raggiungibili direttamente tramite indirizzi IP pubblici e porte standard (come HTTP 80 o HTTPS 443), facilmente scansionabili dai motori di ricerca per dispositivi connessi.
- Autenticazione a fattore singolo e credenziali predefinite: Gli accessi amministrativi non richiedevano l’autenticazione a più fattori (MFA) e, in numerosi casi, impiegavano ancora le password di fabbrica o stringhe deboli non gestite tramite password manager aziendali centralizzati.
- Mancata segregazione tra IT e OT: Gli apparati di refrigerazione condividevano la stessa sottorete locale (LAN) dei terminali POS o della connettività Wi-Fi del punto vendita, contravvenendo alle linee guida di segmentazione del modello Purdue.
- Dispositivi legacy privi di patch: Numerose centraline installate oltre 7-10 anni fa montano firmware non più aggiornati dai rispettivi costruttori, rendendo impossibile la chiusura di falle note.
Contesto operativo e sicurezza industriale: La convergenza tra mondo digitale e impianti fisici impone una revisione radicale dei protocolli di fabbrica. Per approfondire i requisiti di protezione e isolamento delle reti industriali, consulta la nostra guida su come proteggere il software OT e tutelare il patrimonio informativo aziendale.
Vettori d’Attacco e Mitigazione Immediata: Il Confronto Tecnico
Il CSIRT Italia ha aggiornato il bollettino tecnico per gli operatori della catena del freddo, dettagliando le misure correttive obbligatorie per interrompere la persistenza degli attaccanti:
| Vettore d’Attacco | Vulnerabilità Sfruttata | Contromisura Tecnica ACN / CSIRT |
|---|---|---|
| Teleassistenza Web Esposta | Indirizzo IP pubblico senza gateway di protezione | Disconnessione immediata da Internet e instradamento esclusivo sotto VPN IPsec o WireGuard. |
| Accesso Amministrativo Banchi Frigo | Password predefinita di fabbrica e singolo fattore | Attivazione tassativa di MFA (Multi-Factor Authentication) e revoca di tutti gli account condivisi. |
| Movimento Laterale d’Impianto | Rete OT piatta fusa con la rete IT del negozio | Isolamento su VLAN dedicata con regole rigide di firewalling tra sistemi gestionali e controllori fisici. |
| Fornitori Terzi di Manutenzione | Privilegi amministrativi permanenti e non tracciati | Adozione di accessi Just-in-Time (JIT), session recording e contratti di audit di sicurezza sui fornitori. |
| Centraline Frigorifere End-of-Life | Firmware non manutenuto dai costruttori | Sostituzione apparati obsoleti o confinamento in micro-segmenti protetti senza alcun gateway esterno. |
L’Impatto della Direttiva NIS2: La Supply Chain Alimentare nel Mirino
L’incursione sui sistemi della catena del freddo arriva in una fase di trasformazione normativa cruciale. Con il recepimento della Direttiva NIS2 in Italia (D.Lgs. 138/2024), la produzione, la trasformazione e la distribuzione alimentare sono state ufficialmente inserite tra i settori essenziali e importanti per la sicurezza del Paese.
Questo cambiamento normativo introduce tre obblighi vincolanti per le imprese della GDO e della logistica:
- Notifica obbligatoria degli incidenti: Le aziende impattate devono trasmettere un pre-allarme (early warning) al CSIRT Italia entro 24 ore dalla rilevazione, seguito da una notifica formale dettagliata entro 72 ore.
- Sicurezza della catena di fornitura (Supply Chain Risk): Le organizzazioni rispondono legalmente delle falle introdotte dai propri partner tecnici. I contratti di assistenza per gli impianti di refrigerazione devono contemplare obblighi stringenti di sicurezza informatica per i tecnici esterni.
- Responsabilità diretta degli organi direttivi: I vertici aziendali e i consigli di amministrazione rispondono personalmente della mancata approvazione e verifica delle misure di mitigazione del rischio cibernetico, con pesanti sanzioni proporzionate al fatturato globale.
Playbook Operativo: 4 Passaggi Immediati per i Responsabili IT
Per neutralizzare tempestivamente il rischio di manomissione sui banchi frigo e sugli impianti di refrigerazione, i responsabili dei sistemi informativi e della manutenzione devono attuare quattro interventi immediati:
- Audit di visibilità su Shodan e Censys: Scansionare gli intervalli IP pubblici assegnati ai singoli punti vendita per verificare che nessuna porta di telemetria (Modbus, BACnet, HTTP/S) risulti esposta direttamente all’esterno.
- Segregazione fisica o logica immediata: Collocare tutti i termostati e i chiller all’interno di una VLAN OT priva di gateway verso Internet, accessibile dai tecnici solo previo passaggio da un bastion host controllato con MFA.
- Audit degli account di manutenzione remota: Cancellare le utenze generiche (“admin”, “service”, “tecnico”) e istituire credenziali nominali con rotazione periodica e monitoraggio continuo dei log di accesso.
- Verifica dell’integrità dei parametri termici: Ispezionare i log dei controllori per individuare variazioni sospette delle soglie di allarme e dei tempi di sbrinamento, ricordando che il semplice ripristino manuale della temperatura non elimina un’eventuale persistenza nel sistema.
Fonti Ufficiali e Documentazione Primaria
I dettagli operativi e le linee guida tecniche di mitigazione sono consultabili presso i canali istituzionali:
- Agenzia per la Cybersicurezza Nazionale (ACN) – Portale Istituzionale e Avvisi di Sicurezza
- CSIRT Italia – Bollettino Tecnico: Misure di Mitigazione per Operatori della Filiera del Freddo
- Presidenza del Consiglio dei Ministri – Resoconto del Vertice Interministeriale sulla Sicurezza delle Infrastrutture Critiche